

소프트웨어(SW) 공급망 공격이 확대되면서 기업의 보안 대응도 단순 취약점 점검에서 벗어나, 소프트웨어 구성요소를 지속적으로 식별하고 SBOM(Software Bill of Materials)을 관리·공유하는 체계로 전환해야 한다는 지적이 나왔다.
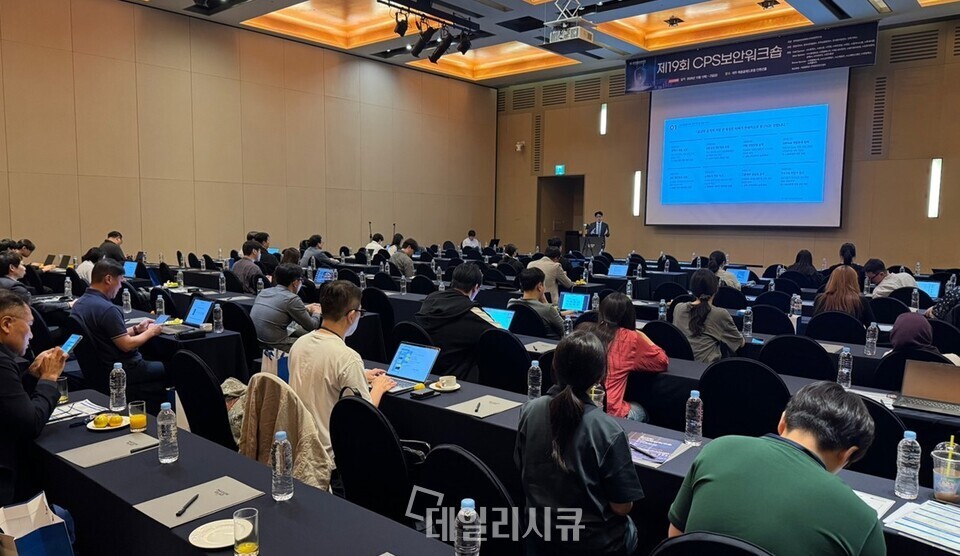
여구용 스패로우 본부장은 ‘제19회 CPS 보안 워크숍’에서 ‘SW 공급망 보안을 위한 SBOM 관리 및 대응 전략’을 주제로 발표하며, SW 공급망 보안의 핵심을 ‘예방’, ‘가시성’, ‘신속한 탐지·대응’ 세 가지로 정리했다.
여 본부장은 먼저 공급망 공격의 위험성을 강조했다. 그는 “공급망 공격의 가장 큰 특징은 피해가 연쇄적으로 일어난다는 점”이라며 “최근 수년간 발생한 대형 보안사고를 보면 과거와 비교하기 어려울 정도로 피해 규모가 커지고 있다”고 말했다.
특히 기업이 직접 개발한 코드만 보호해서는 충분하지 않다고 설명했다. 실제 하나의 소프트웨어에는 자체 개발 코드뿐 아니라 AI가 생성한 코드, 외주 협력사 코드, 오픈소스, 상용 라이브러리 등 다양한 구성요소가 포함된다. 공격자는 이 가운데 상대적으로 보안이 취약한 공급사나 개발·빌드 환경을 노릴 수 있다.
그는 “우리가 개발한 코드만 안전하다고 해서 SW가 안전한 것은 아니다”라며 Git 저장소와 빌드 시스템, CI/CD 등 개발·공급 과정 자체가 새로운 공격 지점이 될 수 있다고 강조했다.
“모든 공격 막는 것보다 빠르게 영향 파악하고 복구해야”
여 본부장은 최근 정부가 발표한 SW 공급망 보안 강화 정책에서 특히 주목해야 할 개념으로 ‘사이버 복원력(Cyber Resilience)’을 꼽았다.
본 기사는 2026년 10월 1일에 데일리시큐에 게재된 것으로, 전문은 아래 링크에서 확인 가능합니다.
 개인정보 침해신고센터: (국번없이)118 (privacy.kisa.or.kr)