

1. 2026년에도 계속되는 소프트웨어 공급망 보안 위협
소프트웨어 공급망을 노린 공격은 2026년에도 기업과 기관이 주의해야 할 주요 사이버 위협으로 꼽히고 있습니다. 가트너는 2026~2027년 사이버 위협 환경에서 적극적인 대응이 필요한 주요 위협 중 하나로 소프트웨어 공급망을 제시했습니다. 공격자가 조직을 직접 공격하는 대신 오픈소스나 외부 소프트웨어, 서드파티 구성요소 등 공급망에 포함된 취약한 지점을 노릴 수 있기 때문입니다.
▶️ 가트너가 꼽은 2026~2027년 사이버 보안 위협 4가지 바로가기
국내에서도 소프트웨어 공급망 보안 강화를 위한 대응이 본격화되고 있습니다. 과학기술정보통신부와 한국인터넷진흥원, 국가정보원은 2026년 6월 ‘AI 일상화 시대를 준비하는 소프트웨어(SW) 공급망 보안 강화 로드맵’을 마련하고, 공급망 위협 예방 역량 강화와 신속한 탐지·대응 체계 마련, 정책·제도적 기반 조성을 추진하고 있습니다. 또한 과학기술정보통신부와 한국인터넷진흥원은 2026년 SBOM을 활용한 공급망 보안 모델 구축 지원사업을 추진하는 등 실제 산업 현장에서 SBOM을 활용할 수 있도록 지원하고 있습니다.
이처럼 소프트웨어 공급망 보안이 중요한 과제로 떠오르면서 주목받고 있는 것이 바로 소프트웨어 자재명세서인 SBOM(Software Bill of Materials, 이하 SBOM)입니다.
2. 낯선 SBOM, 정말 쉽게 설명해 드려요!
SBOM은 소프트웨어 구성요소를 메타데이터로 나타낸 것입니다. SBOM을 활용하면 발견된 취약점을 우리 기업 또는 기관에서 사용 중인지 빠르게 확인할 수 있으며 영향을 받는 버전을 빠르게 조치할 수 있어 보다 안전하게 소프트웨어 공급망 환경을 구현할 수 있습니다. SBOM의 필요성은 2020년에 발생한 솔라윈즈 해킹 사건을 발단으로 제기됐으며 2021년 5월, 미국 바이든 행정부는 사이버보안 강화를 위한 행정명령(EO 14028)을 발표하며 연방정부와 사업 계약을 맺은 기업에게 SBOM 제출을 의무화했습니다. 소프트웨어 개발 단계에서 사용된 오픈소스 라이선스와 보안 취약점을 확인해 안전한 소프트웨어 공급망 환경을 구현하기 위한 조치인 것이죠.
SBOM이 소프트웨어 자재’명세서’인 만큼 공통적으로 SBOM을 관리하기 위한 표준이 있습니다. SPDX, 사이클론DX(CycloneDX), SWID 태그가 대표적이며 각각 구성되는 항목은 조금씩 상이합니다. 예를 들어 SPDX는 문서 생성 정보, 패키지 정보, 라이선스 정보 등으로 구성되어 있고 사이클론DX는 메타데이터, 컴포넌트, 종속성, 취약점 등으로 구성되어 있습니다. 아직 명확하게 단 하나의 표준을 사용해야 한다는 가이드라인이 없기 때문에 당분간은 IT 및 보안 업계에서 위 3가지 형식 중 하나를 요구할 것으로 생각됩니다. 하지만 SBOM을 실제로 작성해야 하는 기업 및 기관의 담당자라면 현재 사용중인 소프트웨어를 수동으로 파악하는 것도 오래 걸리는데 각 포맷에 맞게끔 SBOM을 작성하는 것은 더더욱 어렵게 느껴지실텐데요.
3. 다양한 형식으로 SBOM을 자동 생성하는 Sparrow SCA!
스패로우에서는 SPDX, 사이클론DX(CycloneDX), SWID 태그, NIS-SBOM 등 다양한 형식의 SBOM을 자동으로 생성해주는 제품인 Sparrow SCA를 제공하고 있습니다. SBOM을 작성하기 위해서는 최우선적으로 어떤 소프트웨어를 사용 중인지 확인하는 작업이 필요한데요. Sparrow SCA에 압축파일을 업로드하거나 웹사이트 URL을 입력하면 기업 및 기관에서 보유한 컴포넌트를 간편하게 확인할 수 있습니다. (*컴포넌트 : 라이선스가 필요한 소프트웨어, 독점 소프트웨어, 오픈소스 소프트웨어 등 특정 프로그램의 일부 혹은 최소 단위를 의미)
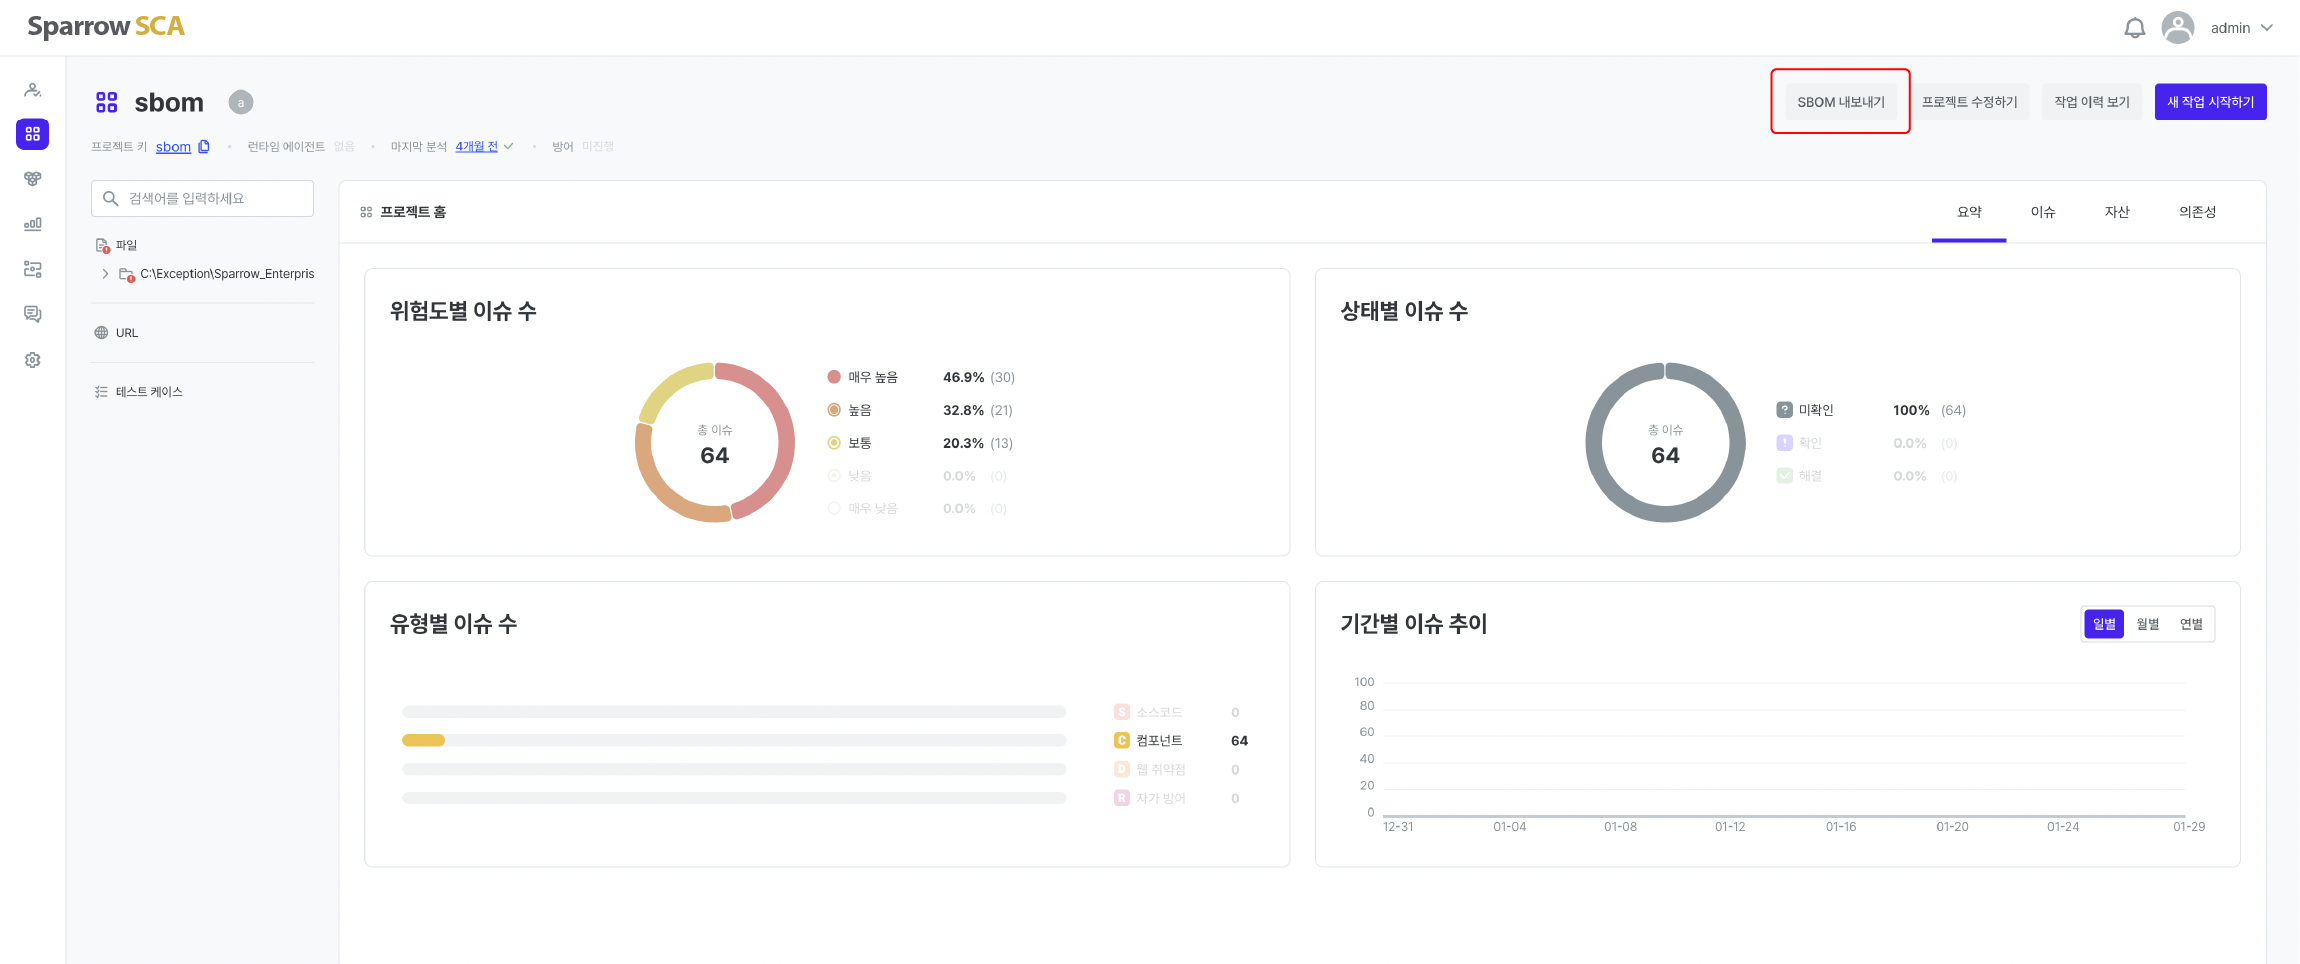
SBOM 파일을 생성하는 작업은 위 이미지 속 ‘SBOM 내보내기’ 버튼만 클릭하면 됩니다. SPDX, 사이클론DX(CycloneDX), SWID 태그 중 원하는 형식을 선택하면 파일로 다운로드 할 수 있습니다. 만일, 공급업체로부터 전달받은 SBOM 파일이 있다면 Sparrow SCA에 업로드해 지속 관리하는 것도 가능합니다. 텍스트 형태가 아닌 사용자 맞춤화면으로 볼 수 있기 때문에 컴포넌트명과 버전, 취약점 등을 한 눈에 확인할 수 있습니다. SBOM으로 소프트웨어 공급망 보안을 강화하고 싶지만 그 방법이 어려워 고민이었다면 Sparrow SCA를 활용해 보세요. 과학기술정보통신부에서 진행한 공급망 보안 실증 사업에도 활용된 Sparrow SCA는 기업 및 기관들이 효율적으로 공급망 보안을 강화할 수 있도록 함께합니다!
 개인정보 침해신고센터: (국번없이)118 (privacy.kisa.or.kr)