

올해로 20회를 맞은 ISEC 2026(제20회 국제 시큐리티 콘퍼런스)이 서울 코엑스에서 열렸습니다. AI를 비롯해 빠르게 변화하는 보안 환경과 대응 전략을 살펴볼 수 있는 자리였는데요. 스패로우도 이번 ISEC 2026에 참가해 SW 공급망 보안에 기업이 어떻게 대비해야 하는지 소개했습니다.
1. SW 공급망 보안, 현장에서는 어떤 고민이 많았을까요?
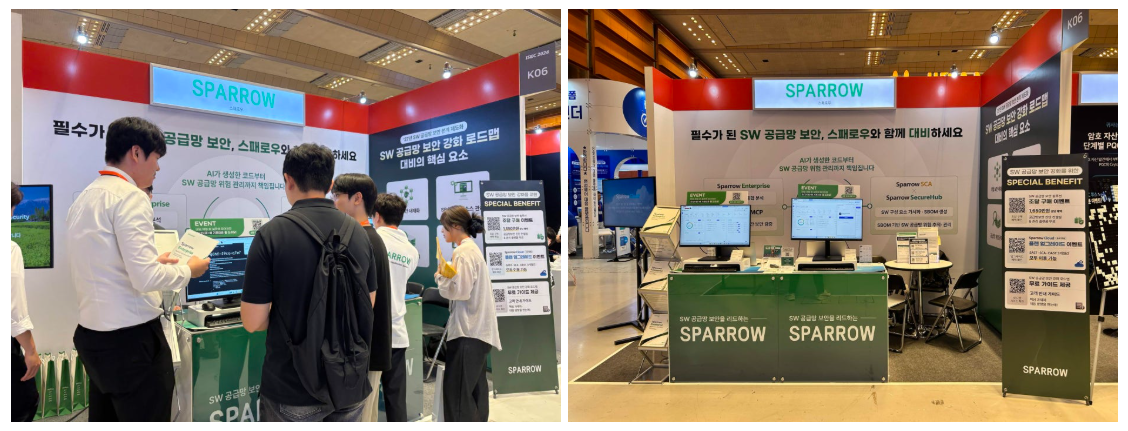
행사 시작과 함께 다양한 기관과 기업의 보안 담당자분들이 스패로우 부스를 찾아주셨는데요. 현장에서는 SBOM을 어떻게 생성하고 관리해야 하는지, 새로운 취약점이 발견됐을 때 어떤 방식으로 대응해야 하는지 등 실제 SW 공급망 보안 체계를 구축하는 과정에서의 질문이 이어졌습니다. 특히 최근 AI 코딩 도구의 활용이 늘어나면서 AI가 생성한 코드의 보안은 어떻게 검증할 수 있는지에 대한 관심도 확인할 수 있었습니다.
AI 생성 코드와 오픈소스 활용이 확대되면서 소프트웨어 공급망은 더욱 복잡해지고 있습니다. 국내에서도 정부가 SW 공급망 보안 로드맵을 발표한 가운데 SW 공급망 보안 관련 제도와 평가 기준이 단계적으로 강화되고 있습니다. 특히 2027년에는 본격적인 제도화를 예고한 만큼 조직은 사전에 준비가 필요합니다.
2. ‘27년 SW 공급망 보안 본격 제도화, 스패로우와 함께 준비하세요!
이에 스패로우는 이러한 현장의 고민에 맞춰 Sparrow Enterprise, Sparrow MCP, Sparrow SCA, Sparrow SecureHub를 통해 개발 단계 보안 내재화부터 SBOM 기반 공급망 위험 관리까지 대응할 수 있는 방법을 소개했습니다.
▶️ 개발 보안 내재화 – SW 보안 취약점 통합 분석부터 AI 생성 코드까지 보안 검증
정부는 로드맵에서 개발 단계부터 보안을 내재화할 것을 제시하고 있습니다. 개발 조직은 안전한 개발 환경을 구축하고 정적(SAST)·동적(DAST) 분석과 시큐어코딩, 오픈소스 라이선스 및 취약점 분석, AI 생성 코드 검증 등을 통해 개발 단계에서부터 보안 리스크를 줄여야 합니다.
애플리케이션 보안 테스팅 통합 솔루션인 Sparrow Enterprise를 활용하면 소스코드(SAST), 오픈소스(SCA), 웹 취약점(DAST)을 하나의 플랫폼에서 통합 분석하고 관리할 수 있으며, 개발 단계 보안 내재화가 가능합니다. 여기에 Sparrow MCP를 활용하면 AI 개발 환경에서 생성되거나 수정되는 코드까지 보안을 검증할 수 있습니다. Sparrow MCP는 AI 생성 코드 보안 어시스턴트로 AI 코드 생성과 동시에 보안 분석을 수행해 AI 개발 워크플로우에 보안을 내재화할 수 있도록 지원합니다.
▶️ SW 구성요소 가시화 및 SBOM 기반 공급망 위험 관리
소프트웨어 공급망을 안전하게 관리하려면 먼저 우리 소프트웨어에 무엇이 포함되어 있는지 파악할 수 있어야 합니다. 최근에는 하나의 소프트웨어에도 다양한 오픈소스 라이브러리와 외부 구성 요소가 포함됩니다. 이 가운데 취약한 버전이나 보안 문제가 있는 구성 요소가 포함되어 있다면 해당 위험이 그대로 제품과 서비스로 이어질 수 있습니다.
Sparrow SCA는 소프트웨어에 포함된 오픈소스 구성 요소를 식별하고 라이선스를 관리하며, SBOM 생성·분석과 취약점 영향도 분석 정보(VEX)를 제공합니다. SBOM은 소프트웨어에 포함된 구성 요소를 목록화한 소프트웨어 자재명세서로, 어떤 오픈소스와 외부 구성 요소를 사용하고 있는지 파악하고 공급망의 투명성을 확보하는 기반이 됩니다.
하지만 SBOM을 한 번 생성하는 것만으로 공급망 보안이 끝나는 것은 아닙니다. 운영 중 새로운 취약점이 발견되면 해당 구성 요소가 실제 소프트웨어에 포함되어 있는지 확인하고 영향을 파악해야 합니다. 필요한 조치와 이력을 관리하고, 구성 요소에 변화가 발생하면 SBOM도 지속적으로 업데이트해야 합니다. Sparrow SecureHub를 활용하면 공급망 참여자 간 SBOM을 공유·검토·관리하고, 생성된 SBOM을 기반으로 공급망 위험을 지속적으로 추적할 수 있습니다.
3. SW 공급망 보안 체계 강화를 위한 SPECIAL BENEFIT
SW 공급망 보안 로드맵에 대응하고자 SW 공급망 보안을 강화하고 싶은 공공기관 방문객을 위한 SPECIAL BENEFIT도 준비했습니다. 이벤트는 연말까지 진행되니 많은 관심 부탁드립니다.
✅ SW 공급망 보안 솔루션 조달 구매 이벤트
Sparrow Enterprise를 조달청에서 구매하면 1,650만 원 상당의 공급망 보안 관리 플랫폼과 함께 공급망 보안 현황 진단 컨설팅을 무료로 제공받을 수 있습니다. Sparrow Enterprise로 2027년 공급망 보안 제도화에 대비해 보세요! (이벤트 바로가기)
✅ Sparrow Cloud 공공기관용 플랜 업그레이드 이벤트
분석 서비스 한 개만 구매(Basic 플랜)해도 SAST·SCA·DAST를 3개월간 모두 이용(Premium 플랜)할 수 있어 SW 공급망 보안 로드맵에서 요구하는 핵심 요소에 대비가 가능합니다. 공공기관에 최적화된 SaaS형 보안 취약점 분석 서비스를 업그레이드 혜택과 함께 만나보세요! (이벤트 바로가기)
스패로우와 함께 우리 조직에 필요한 SW 공급망 보안 체계를 준비해보세요.
 개인정보 침해신고센터: (국번없이)118 (privacy.kisa.or.kr)